Коротко
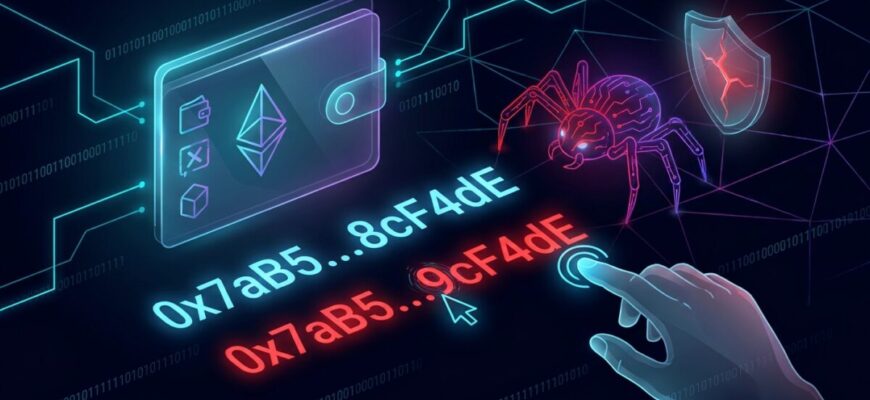
- Address poisoning («отравление адреса») — схема, при которой мошенник отправляет вам пустой или копеечный перевод с адреса, похожего на тот, с которым вы работаете. Похожий адрес появляется в истории, и при следующем переводе вы копируете его вместо настоящего.
- Масштаб огромный: Trust Wallet насчитал более 225 млн таких атак и более $500 млн украденных средств. В декабре 2025 года один пользователь потерял 49 999 950 USDT, в январе 2026-го другой — $12,25 млн.
- Тестовый перевод не спасает: жертва $50 млн сделала тест на правильный адрес, а основную сумму через несколько минут отправила на поддельный.
- Главное правило: никогда не копируйте адрес из истории транзакций. Используйте адресную книгу, белый список и сверяйте адрес целиком.
Address poisoning не требует взлома кошелька, вирусов или вашей подписи. Мошенник просто рассчитывает на привычку: большинство людей сверяет адрес по первым и последним символам. В этой статье — как работает схема, почему на неё попадаются даже опытные трейдеры и как выстроить защиту за 10 минут.
- Как работает отравление адреса
- Реальные случаи
- Почему не спасает тестовый перевод
- Как защититься от address poisoning: пошагово
- Какие кошельки уже защищают
- Если вы уже отправили деньги на «отравленный» адрес
- Риски
- FAQ
- Что такое address poisoning простыми словами?
- Почему в моём кошельке переводы на 0 USDT от незнакомых адресов?
- Опасно ли получать нулевые транзакции?
- Помогает ли тестовая транзакция от address poisoning?
- Можно ли вернуть деньги, отправленные на поддельный адрес?
- Как проверить, что адрес правильный?
Как работает отравление адреса
- Мошенник следит за блокчейном. Боты находят кошельки с крупными регулярными переводами USDT, USDC или ETH.
- Генерирует похожий адрес. Специальные программы подбирают адрес, у которого совпадают первые и последние символы с адресом, на который вы часто отправляете средства.
- «Отравляет» историю. С похожего адреса на ваш кошелёк приходит перевод на 0 USDT, копеечная сумма или фейковый токен с названием USDT. В истории транзакций теперь есть запись, которая выглядит как ваш обычный контрагент.
- Ждёт ошибки. При следующем переводе вы открываете историю, копируете «знакомый» адрес и отправляете деньги мошеннику.
Схема работает в Ethereum, Tron, BNB Chain и других сетях. Удешевление комиссий делает её только массовее: атаки рассылаются автоматически, по данным Trust Wallet — около 34 000 в час.
Реальные случаи
| Дата | Потеря | Что произошло |
|---|---|---|
| Декабрь 2025 | 49 999 950 USDT | Пользователь отправил тестовый перевод на правильный адрес, а основную сумму через несколько минут — на поддельный, скопировав его из истории. У адресов совпадали первые 3 и последние 4 символа |
| Январь 2026 | $12,25 млн в ETH | Крупный держатель отправил 4 556 ETH на «отравленный» адрес |
Первый случай описал Cointelegraph: мошенник сразу обменял USDT на ETH, разбросал по кошелькам и частично отправил через Tornado Cash. Второй — BeInCrypto по данным Scam Sniffer.
Почему не спасает тестовый перевод
Тест проверяет только один конкретный перевод. Если после него вы снова копируете адрес из истории, а мошенник успел «отравить» её за эти минуты, основная сумма уйдёт на чужой адрес. Боты реагируют на тестовые переводы почти мгновенно: увидели небольшую отправку — сразу подбросили похожий адрес.
Тестовая транзакция работает, только если основную сумму вы отправляете на тот же адрес, выбранный из адресной книги, а не скопированный заново.
Как защититься от address poisoning: пошагово
- Никогда не копируйте адрес из истории транзакций. Ни в кошельке, ни в обозревателе блоков, ни на бирже.
- Заведите адресную книгу. Сохраните адреса, на которые отправляете регулярно, с понятными названиями: «Bybit депозит», «Ledger основной». Выбирайте получателя только из книги.
- Включите белый список на бирже. Вывод будет возможен только на заранее сохранённые адреса.
- Сверяйте адрес целиком. Не только первые и последние символы, а всю строку. Для крупных сумм — посимвольно, по частям.
- Получайте адрес из первоисточника. Адрес депозита копируйте со страницы биржи, адрес друга — из сообщения, которое он прислал, а не из истории.
- Скройте нулевые и спам-транзакции. Во многих кошельках есть настройка, которая прячет переводы на 0 и неизвестные токены.
- Проверяйте адрес на экране аппаратного кошелька. Устройство показывает адрес получателя, который реально подписывается, — сверьте его с адресной книгой.
Какие кошельки уже защищают
С марта 2026 года Trust Wallet проверяет адрес получателя в реальном времени в 32 EVM-сетях, включая Ethereum, BNB Chain, Polygon, Base и Arbitrum. Если адрес похож на известный мошеннический, кошелёк показывает предупреждение со сравнением двух адресов. Защита включена по умолчанию, сообщает Trust Wallet.
Такие предупреждения полезны, но не заменяют привычку. Базы мошеннических адресов не успевают за новыми, поэтому адресная книга и полная сверка остаются главной защитой.
Если вы уже отправили деньги на «отравленный» адрес
- Зафиксируйте транзакцию. Сохраните хэш, сумму, время, оба адреса.
- Если это USDT или USDC — действуйте быстро. Эмитент может заморозить средства по запросу правоохранителей, пока мошенник их не обменял. Подайте заявление в киберполицию в тот же день.
- Сообщите бирже, если мошенник может вывести через неё средства. Крупные биржи помечают связанные адреса.
- Не обращайтесь к «специалистам по возврату». Это второй круг мошенничества.
- Смените кошелёк для крупных сумм. «Отравленная» история останется, и следующая ошибка — вопрос времени.
Если вы отправили монеты не мошеннику, а в неправильную сеть, это другая ситуация: смотрите гайд отправил USDT не в ту сеть. Какой кошелёк выбрать для крупных сумм — в обзоре лучших криптовалютных кошельков.
Риски
- Атака не требует вашей ошибки в безопасности. Достаточно одной копии адреса из истории.
- Предупреждения кошельков ловят не всё. Новые адреса появляются быстрее, чем их вносят в базы.
- Мелкие суммы тоже под ударом. Боты «отравляют» историю массово, не только у китов.
- Громкие новости усиливают атаки. Взломы бирж, аирдропы и массовый вывод средств с бирж — время повышенного внимания: мошенники активнее рассылают «отравленные» переводы.
FAQ
Что такое address poisoning простыми словами?
Это мошенническая схема, при которой злоумышленник отправляет на ваш кошелёк пустой или копеечный перевод с адреса, похожего на ваш обычный. Поддельный адрес появляется в истории транзакций, и вы можете скопировать его вместо настоящего.
Почему в моём кошельке переводы на 0 USDT от незнакомых адресов?
Скорее всего, это попытка address poisoning. Мошенник «отравляет» историю, чтобы вы скопировали похожий адрес. Сами такие переводы средства не крадут, но адреса из них нельзя использовать.
Опасно ли получать нулевые транзакции?
Сами по себе нет: они не дают доступа к кошельку. Опасность в том, что вы скопируете адрес отправителя при следующем переводе. Скройте такие транзакции в настройках кошелька и не взаимодействуйте с неизвестными токенами.
Помогает ли тестовая транзакция от address poisoning?
Только если основную сумму вы отправляете на тот же адрес, выбранный из адресной книги. Если после теста вы снова копируете адрес из истории, мошенник может успеть её «отравить».
Можно ли вернуть деньги, отправленные на поддельный адрес?
Транзакции в блокчейне необратимы. Шанс есть только для стейблкоинов: эмитент USDT или USDC может заморозить средства по запросу правоохранителей, если вы быстро подадите заявление.
Как проверить, что адрес правильный?
Выбирайте адрес из адресной книги или белого списка, получайте его из первоисточника и сверяйте всю строку, а не только начало и конец. На аппаратном кошельке сверяйте адрес на экране устройства.